AI-politik: ansvaret kan ikke promptes væk
En AI-politik for virksomheder skal ikke være pæne ord i en skuffe. Her er de punkter, den skal dække, og den fejl, der lærte os, hvorfor reglerne skal bygges ind i værktøjet.
· Stig Pedersen
De fleste taler om, hvad AI kan. Færre taler om, hvad det må. En AI-politik for virksomheder handler om netop det: hvem der må bruge hvilke værktøjer, med hvilke data, og hvem der står inde for resultatet.
Det er den del af AI, der oftest springes over. Og det er den, der koster mest, når det går galt. For ansvar kan ikke promptes væk. Kundens data og rettigheder er ikke eksperimenter.
Hvorfor din virksomhed har brug for en AI-politik
AI bliver brugt i din virksomhed i dag, uanset om der står en politik eller ej. Spørgsmålet er bare, om det sker i erhvervskonti med styr på data, eller i gratiskonti, hvor ingen ved, hvad der bliver delt. En god politik forbyder ikke. Den gør det trygt at bruge værktøjerne, fordi alle kender rammerne.
Når jeg gennemgår risiciene, er det de samme punkter hver gang:
- Kvalitet og hallucinationer: modellen lyder sikker, også når den tager fejl.
- Ophavsret og licenser: hvem ejer det, der bliver lavet, og hvad er det lavet ud fra?
- Kundedata og fortrolighed: hvad må deles med hvilke tjenester?
- GDPR: hvor ligger data, og hvem kan se dem?
- Brand consistency: lyder og ligner det stadig jer?
- Bias: modellen gentager de skævheder, den har lært.
- Human in the loop: et menneske godkender, før noget går ud.
Det skal styres, ikke bare håbes på.
Det er den del af AI, der oftest springes over.
01
Godkendte værktøjer
Erhvervskonti, ikke gratiskonti.
02
Dataklassifikation
Alle ved, hvad der må deles med hvilke tjenester.
03
Kildekontrol
Et fund uden kilde findes ikke.
04
Rettigheder
Ophavsret og licenser er tjekket, før noget udgives.
05
QA og brand
Kvalitet og tone bliver set efter af et menneske.
06
Redaktionelt ansvar
Ansvaret har altid et navn.
Da AI'en tog fejl, og et menneske fangede det
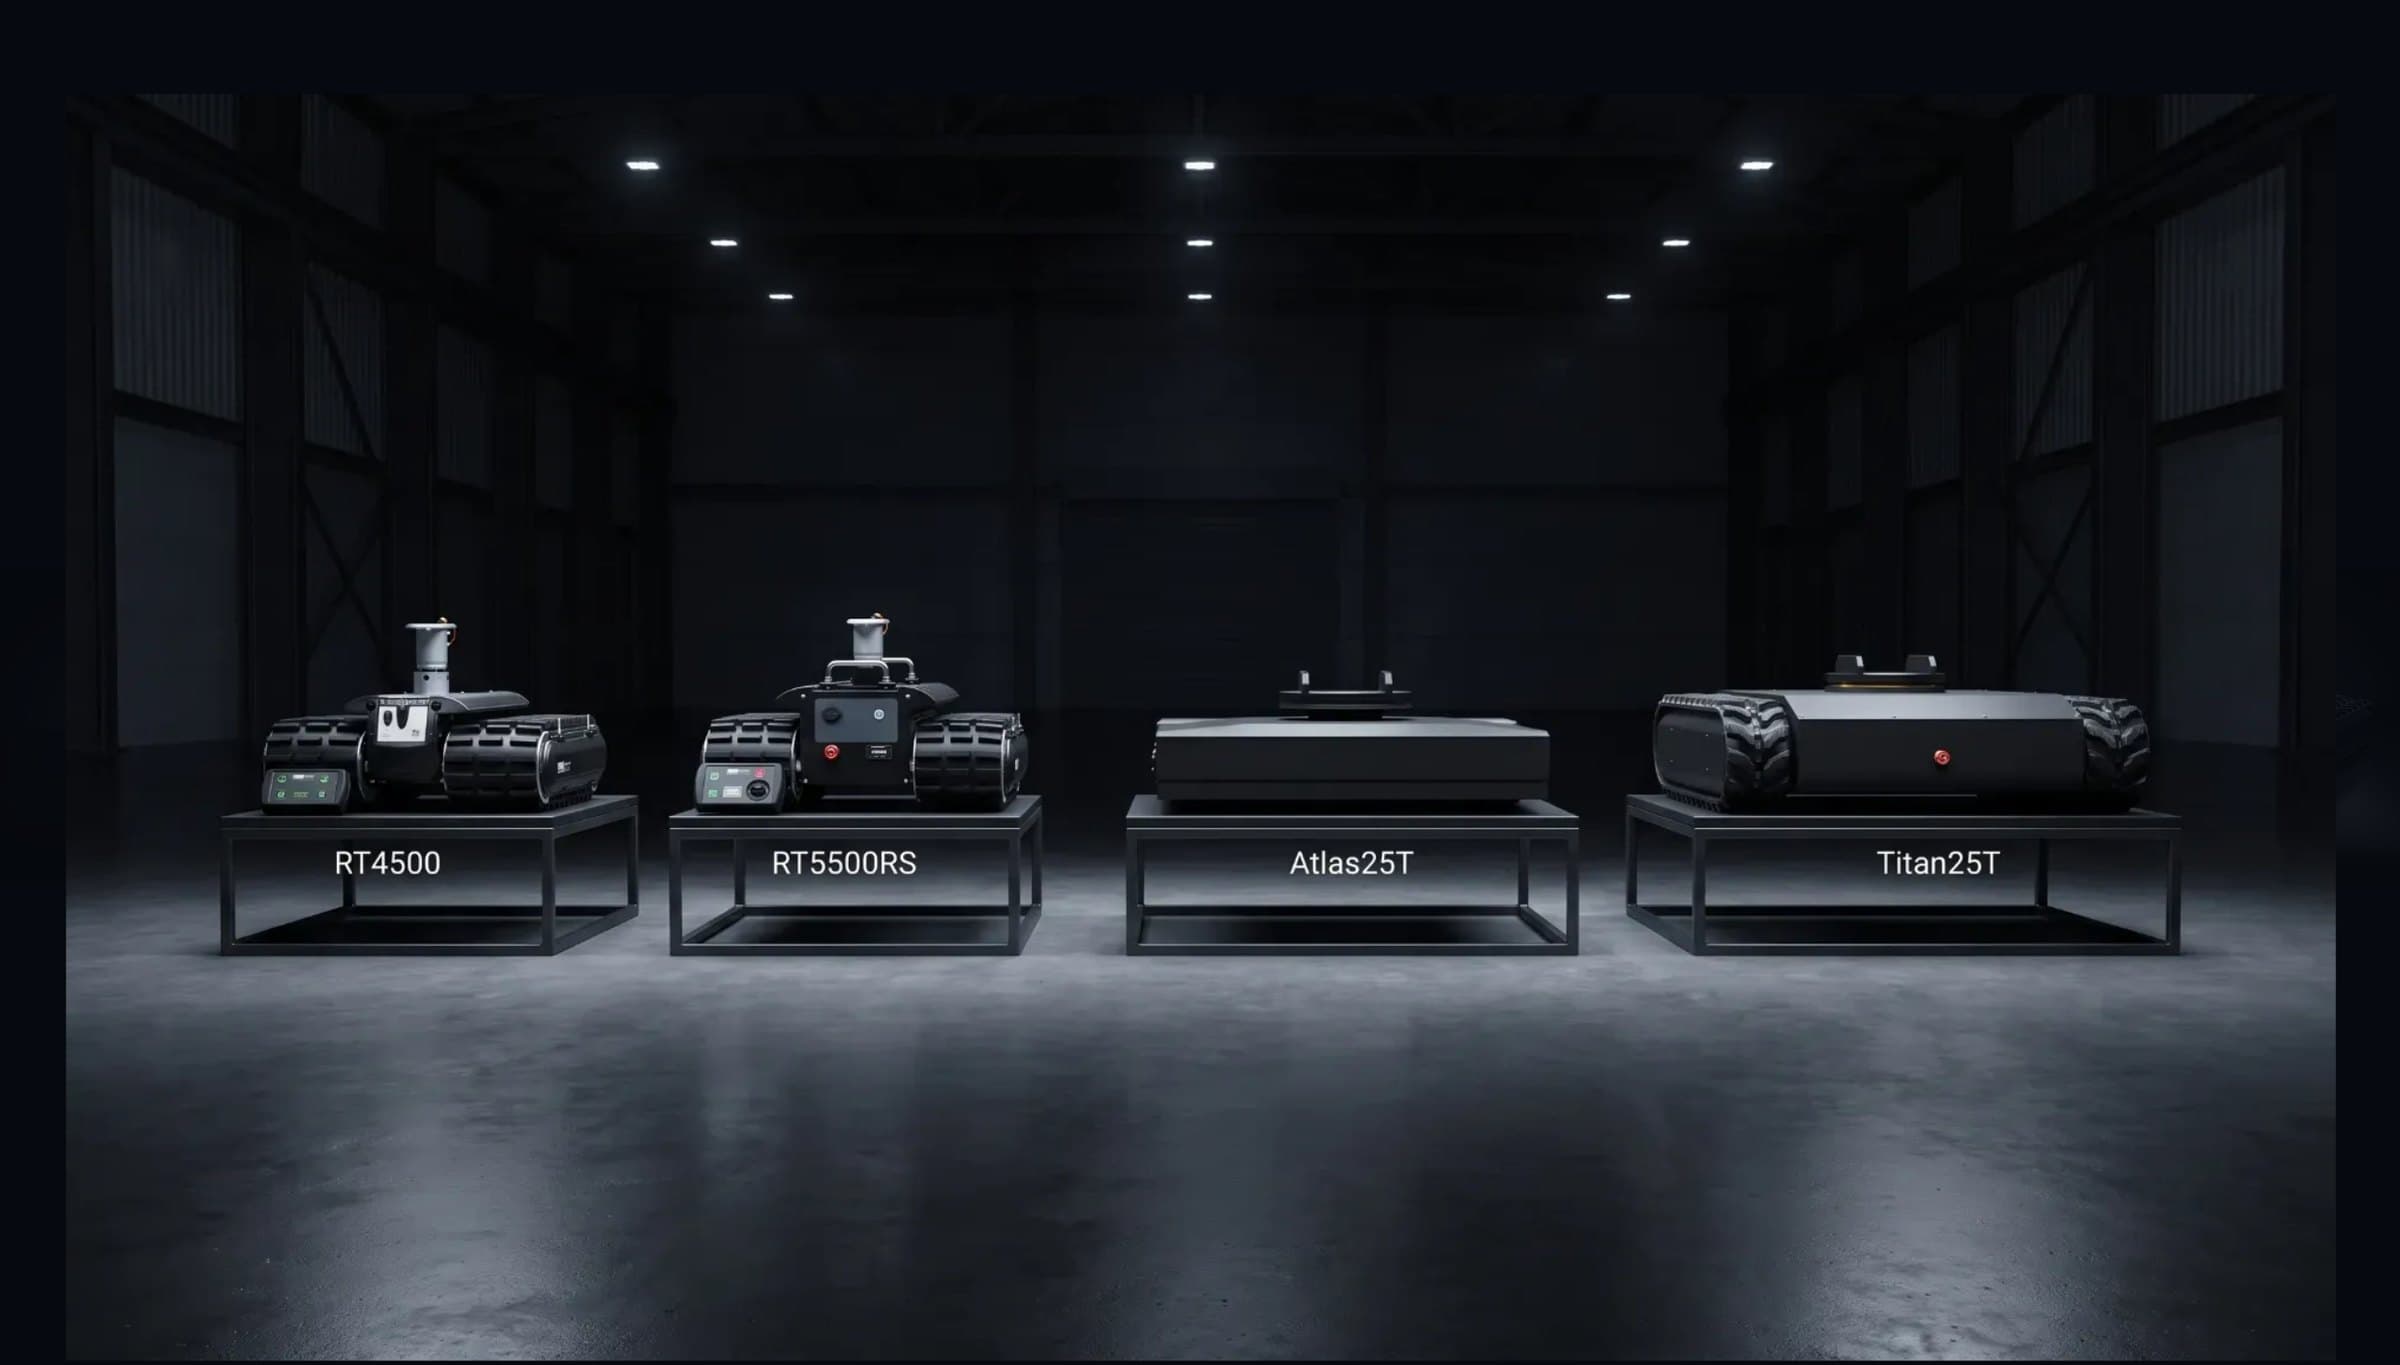
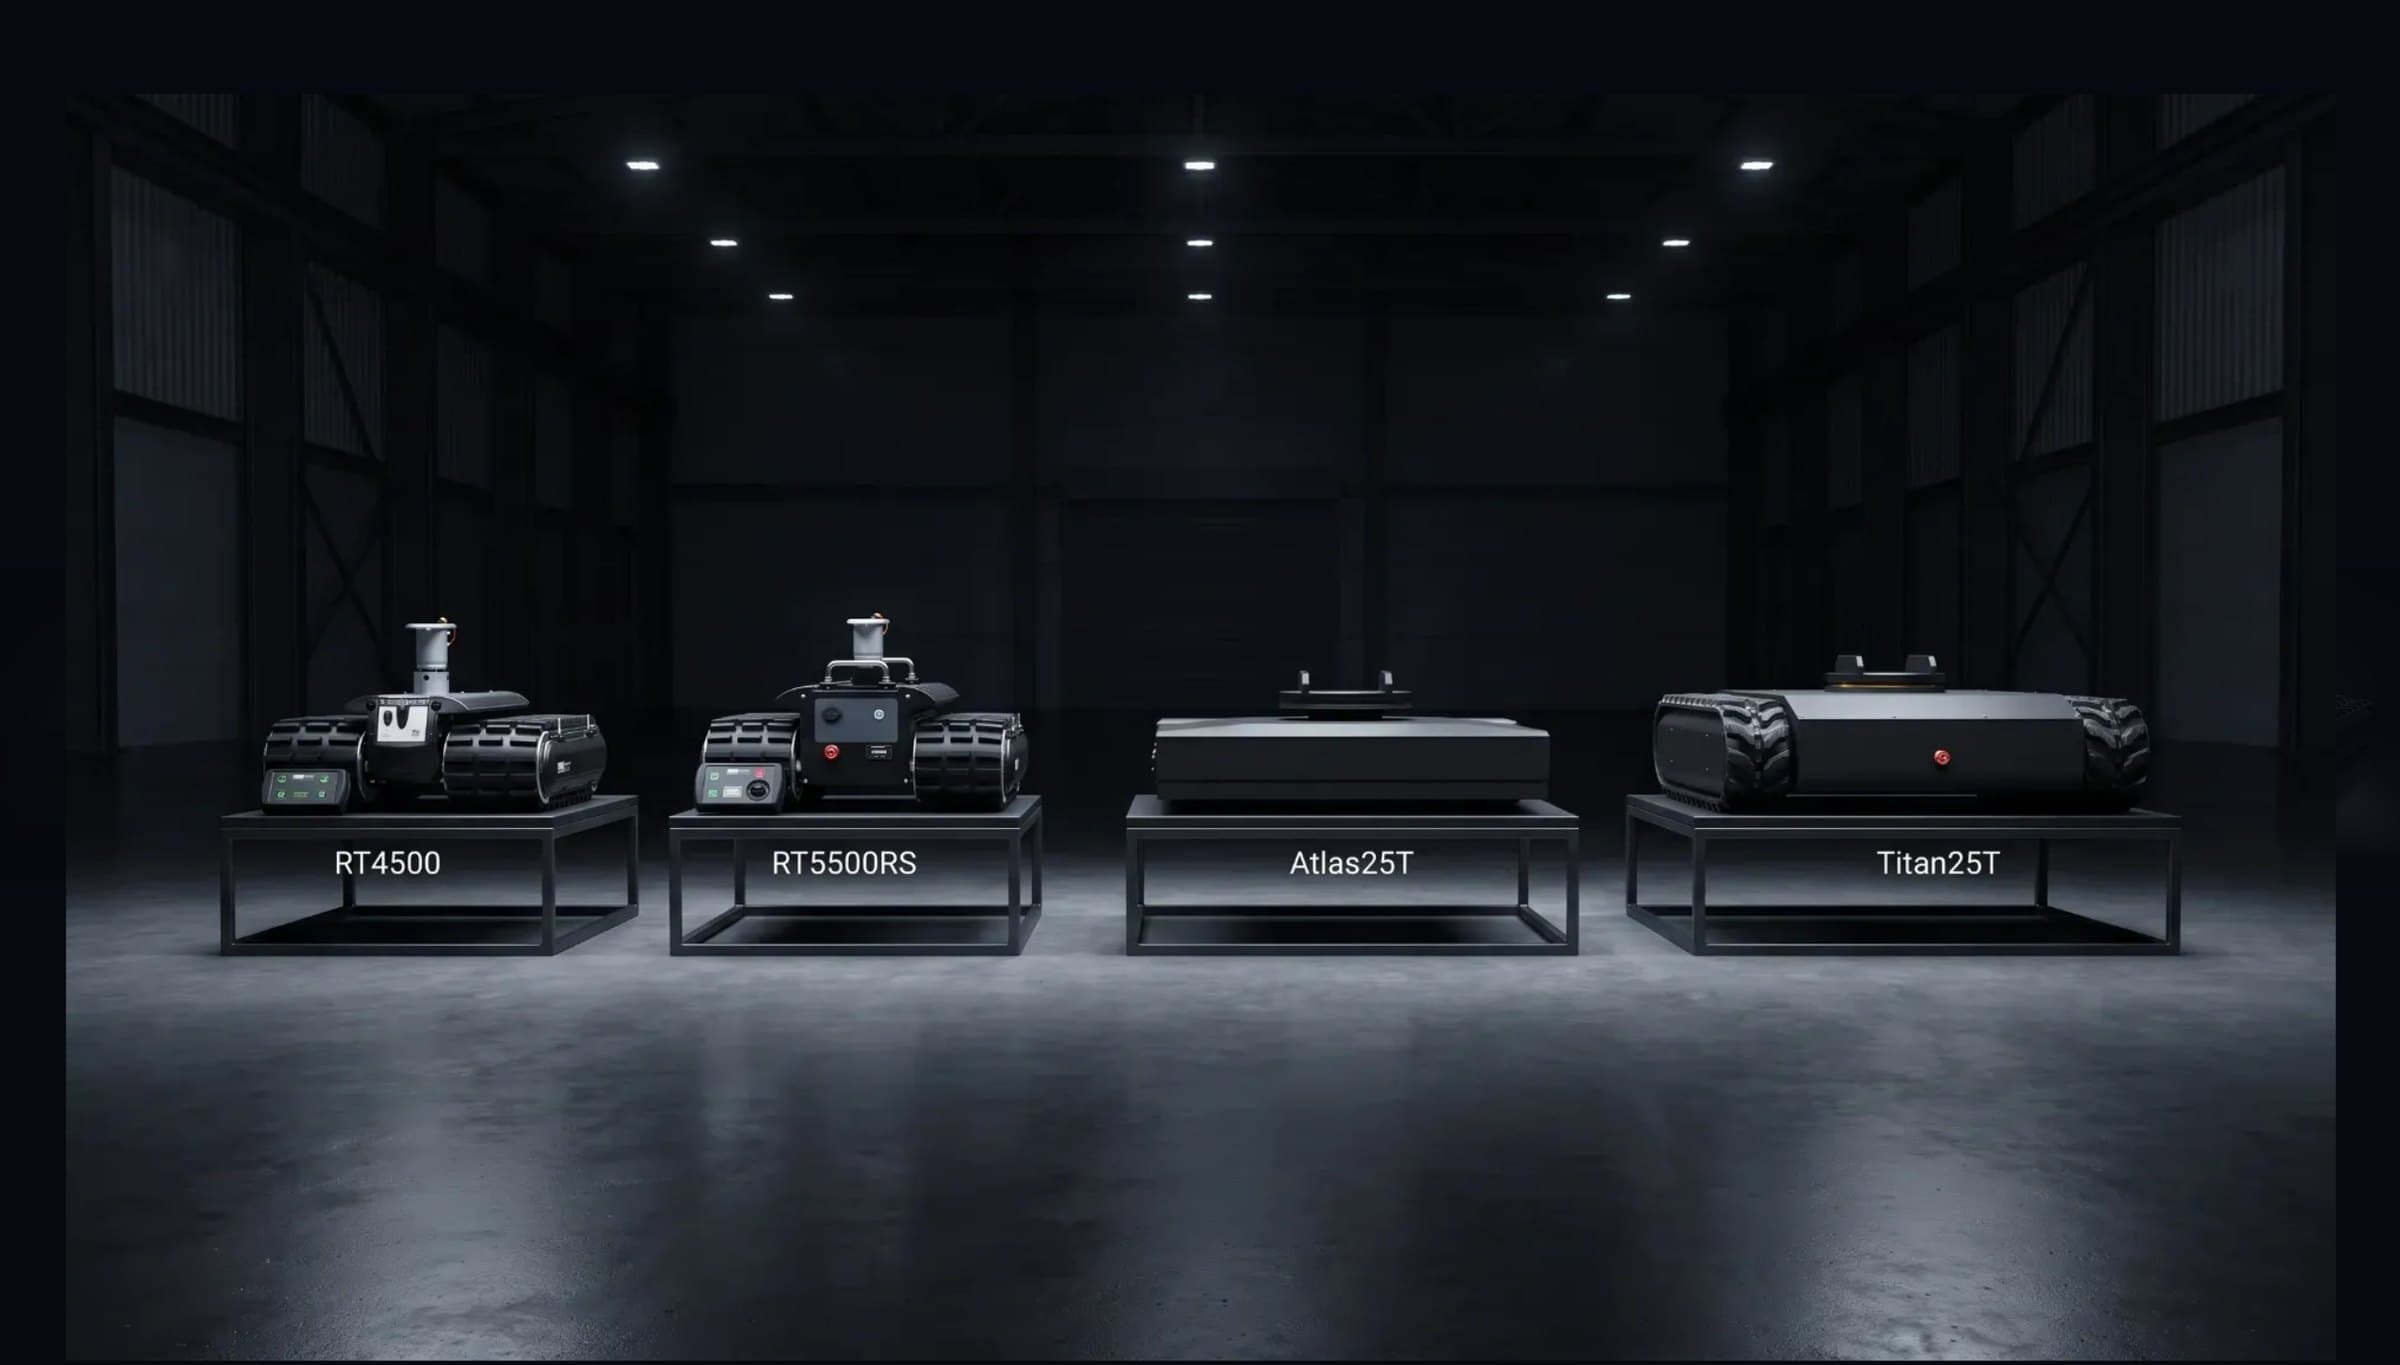
Den 9. september 2026 lavede vi et billede i SqueezeIT med flere af Robot Trolleys maskiner. Atlas25T og Titan25T er de to største i serien. Billedmodellen gav dem tilbage som to små, flade plader, mindre end de mindste robotter ved siden af. Den havde ikke kopieret produkterne. Den havde tegnet noget, der lignede, i den størrelse, billedet havde brug for.
Ingen havde sagt til modellen, at produkterne skal blive, som de er. Så gættede den. Kunden så det og skrev reglen: rummet, gulvet, lyset og opstillingen må modellen lave. Produkterne må den ikke. Et par dage før havde vi set det samme på et mærkat, hvor der stod BATTERY. Det kom tilbage som SAVTROY. Siden starter hver prompt med en tekstlås, for et gæt er en fejl.
Pointen er ikke, at AI er farligt. Pointen er, at fejlen blev fanget, fordi et menneske kiggede. Og at reglen derefter blev bygget ind i værktøjet, så den ikke afhænger af, at nogen husker den.
Sådan skriver du en AI-politik for virksomheder
Hos os er reglerne ikke et dokument. Det er fem regler, der hver især er bygget ind i et værktøj: mennesket sætter retningen, ingen opfundne fakta, produktet røres ikke, dine filer bliver hos dig, og prisen før knappen. Du kan læse dem alle på vores side om god AI.
Bruger I AI-agenter, skal politikken også sige, hvad de må. Én rolle og ét mandat pr. agent. Faste menneskelige godkendelser: retningen, før det går til kunden, og før det udgives. Agenter sender aldrig noget ud selv, de får kun de data, opgaven kræver, og alt bliver logget. Jeg har skrevet mere om det i AI-agenter i markedsføringen.
Ansvar kan ikke promptes væk. Det har altid et navn.
Reglen skal sidde i værktøjet, ikke i nogens hukommelse.
Lov og data, konkret
Tre ting hører med i enhver AI-politik. Det her er ikke juridisk rådgivning, så tjek altid de nyeste regler selv.
- Erhvervskonti. Claude Team, ChatGPT Business, Microsoft 365 Copilot og Google Workspace lover alle, at virksomhedens data ikke bruges til at træne modellerne som standard. Kundedata hører ikke hjemme i en gratiskonto.
- Hvor ligger data? Tjek det pr. værktøj. Hos Brand Makers kører vi funktioner, database, filer og mail i EU.
- EU's AI-forordning. Gennemsigtighedsreglerne gælder fra 2. august 2026: AI-genereret indhold skal kunne genkendes, og deepfakes skal oplyses.
Vil du have hjælp til at sætte AI op i markedsføringen, så reglerne følger med fra dag ét, kan du læse om AI-markedsføring og værktøjer.
Spørgsmål og svar
Skal en lille virksomhed have en AI-politik?
Ja. Den behøver ikke være lang. Godkendte værktøjer, hvilke data der må deles, og hvem der godkender, før noget går ud, dækker det meste.
Må medarbejderne bruge gratis AI-værktøjer?
Ikke med kundedata eller fortrolige oplysninger. Brug erhvervskonti, hvor data som standard ikke bruges til træning.
Hvem har ansvaret, når AI'en tager fejl?
Det har mennesket, der godkendte det. Derfor skal hver opgave have et navn på, før den går ud.
Vil du sparre om, hvordan en AI-politik kan se ud hos jer, så skriv til Stig.
Nye artikler på mail
Få næste artikel, når den udkommer.
Et par artikler om ugen om brands, storyselling og AI i markedsføringen. Ingen reklamer, og du melder dig fra med ét klik.
Du får først mails, når du har bekræftet din adresse. Læs om, hvordan vi passer på den, i privatlivspolitikken. Bruger du en læser, kan du også følge med via RSS.